
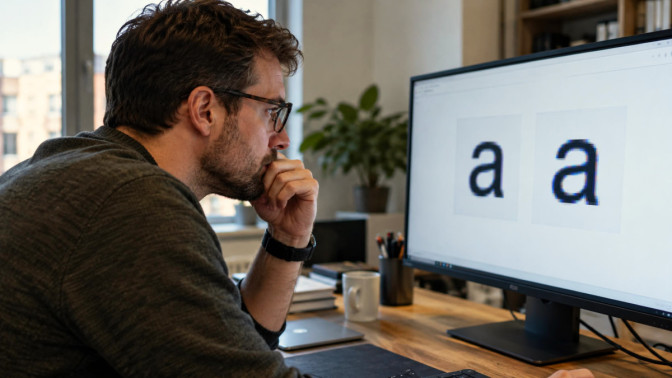
Une simple lettre venue de l'alphabet cyrillique peut suffire à créer une fausse adresse web presque impossible à distinguer de la vraie à l'œil nu. Cette technique, connue des spécialistes, refait surface sur X, où une démonstration visant Amazon, publiée le 15 octobre, a été vue près de 3 millions de fois.
- Une lettre cyrillique peut créer une fausse adresse web ressemblant à la vraie.
- Cette technique, appelée attaque par homographe, est une forme avancée de typosquatting.
- Les navigateurs affichent souvent un avertissement, mais le risque reste élevé.
- Il faut toujours vérifier les adresses et préférer taper soi-même l'URL ou utiliser des favoris fiables.
La vidéo présente deux adresses URL côte à côte : l'une est amazon.com, l'autre affiche le même nom, sans qu'aucune différence ne soit perceptible. Or la seconde ne mène pas au site d'Amazon, mais vers une page de phishing. Son premier caractère n'est pas un "a" latin, mais un "а" cyrillique. Cette lettre s'affiche de la même manière dans la plupart des polices, alors que l'ordinateur la traite comme un caractère totalement différent.
Le navigateur affiche toutefois souvent un avertissement indiquant que la page n'est pas sécurisée. Lors du test effectué par la rédaction, l'adresse était aussi signalée comme un site de phishing sur VirusTotal, un service qui la soumet à des dizaines de moteurs de détection.
Une variante du typosquatting
En collant l'adresse piégée dans VirusTotal, un détail apparaît : le "а" cyrillique a disparu, remplacé par une suite de caractères commençant par "xn--", suivie du reste du nom. Ce changement tient au fonctionnement d'Internet. Le système qui traduit les noms de domaine en adresses de serveurs ne reconnaît que les lettres latines sans accent, les chiffres et le tiret.
Pour permettre l'usage d'accents ou d'autres alphabets, comme le cyrillique, l'arabe ou le chinois, les noms de domaine internationalisés sont convertis dans un format compatible appelé Punycode, reconnaissable à son préfixe "xn--". C'est cette forme technique, et non celle affichée à l'utilisateur, qui révèle la présence d'un caractère étranger.
Ce piège porte le nom d'attaque par homographe. Il constitue une variante du typosquatting, qui consiste à enregistrer un nom de domaine proche de celui d'une marque connue pour tromper les internautes. Dans sa forme classique, le typosquatting exploite des fautes de frappe, comme amazom.com ou amazn.com. La variante par homographe va plus loin, puisque l'adresse frauduleuse ne contient aucune erreur visible pour un humain.
Un risque qui dépasse les sites web
Documentée depuis le début des années 2000, cette technique a conduit les navigateurs à afficher la forme en "xn--" lorsqu'une adresse mélange plusieurs alphabets de manière suspecte. Cette protection n'est pas infaillible.
Le risque ne se limite pas aux sites web. Les mêmes caractères peuvent se glisser dans l'adresse d'expéditeur d'un courriel, dans un lien reçu par SMS ou dans le nom d'un compte sur un réseau social. Or l'urgence d'un message pousse souvent à cliquer sans vérifier.
Pour contrôler une adresse, il suffit de la coller dans VirusTotal et de vérifier si le préfixe "xn--" apparaît. Les plus curieux peuvent aussi utiliser l'outil "What Unicode character is this?" de BabelStone, qui affiche le nom exact de chaque caractère d'un texte et révèle ainsi la présence d'un "а" cyrillique.
Pour sa banque ou ses achats en ligne, mieux vaut saisir soi-même l'adresse ou passer par ses favoris. Un gestionnaire de mots de passe peut aussi aider, puisqu'il ne remplit pas les identifiants d'Amazon sur un domaine qui n'est pas réellement le sien.